ISO/IEC 27701:2025 Yayımlandı – Gizlilik Yönetiminde Yeni Dönem
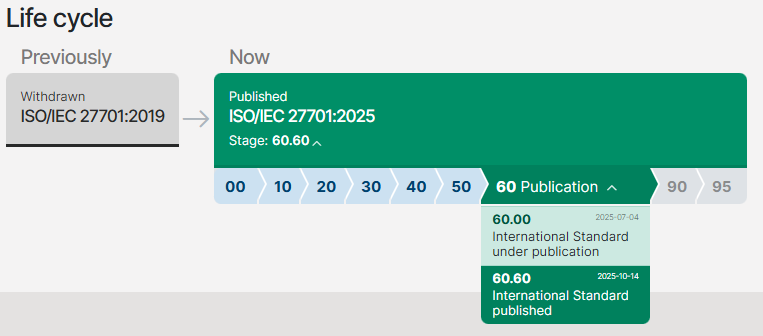
Uluslararası Standardizasyon Örgütü (ISO) ve Uluslararası Elektroteknik Komisyonu (IEC) tarafından geliştirilen ISO/IEC 27701 Gizlilik Bilgileri Yönetim Sistemi standardının yeni versiyonu ISO/IEC 27701:2025 , 14 Ekim 2025 tarihinde yayımlanmıştır. Yeni sürüm, 2019 yılında yayımlanan ISO/IEC 27701:2019 standardının yerini almıştır.
Kişisel verilerin korunması, gizlilik risklerinin yönetilmesi ve kuruluşların kişisel verilerin işlenmesine ilişkin sorumluluklarının sistematik biçimde ele alınması amacıyla geliştirilen ISO/IEC 27701, kuruluşların gizlilik yönetim sistemlerini oluşturmalarına, uygulamalarına, sürdürmelerine ve sürekli iyileştirmelerine yönelik şartları ve rehberliği tanımlamaktadır.
ISO/IEC 27701:2025 ile birlikte standardın yapısı ve uygulama yaklaşımı güncellenmiş; gizlilik yönetim sistemlerinin bağımsız olarak kurulup uygulanabilmesini destekleyen yeni bir yapı benimsenmiştir.
ISO/IEC 27701:2025 ile Gelen Başlıca Değişiklikler
Yeni versiyonla birlikte:
-
Bağımsız yönetim sistemi yapısı: ISO/IEC 27701, önceki sürümden farklı olarak ISO/IEC 27001'e bağlı bir genişletme standardı olmaktan çıkarak bağımsız bir yönetim sistemi standardı hâline gelmiştir. Böylece kuruluşlar, gizlilik yönetim sistemlerini kendi kapsamları ve ihtiyaçları doğrultusunda bağımsız olarak oluşturabilir ve uygulayabilir.
-
Yönetim sistemi yapısının güncellenmesi: Standardın madde yapısı, yönetim sistemi standartlarının ortak yapısıyla uyumlu hâle getirilmiştir. Bu yaklaşım, kuruluşların farklı yönetim sistemleriyle entegrasyonunu kolaylaştırmayı amaçlamaktadır.
-
Gizlilik risk yönetiminin güçlendirilmesi: Kişisel verilerin işlenmesinden kaynaklanan gizlilik risklerinin belirlenmesi, değerlendirilmesi ve ele alınması yönetim sistemi yaklaşımının temel unsurları arasında yer almaktadır.
-
Veri sorumlusu ve veri işleyen rollerinin netleştirilmesi: Kişisel verilerin işlenmesinde veri sorumlusu ve veri işleyen olarak hareket eden kuruluşların sorumlulukları ile uygulanabilir kontroller yeniden yapılandırılmıştır.
-
İklim değişikliğinin dikkate alınması: Yönetim sistemleri standartlarına getirilen iklim değişikliğiyle ilgili hususlar, kuruluşun bağlamının ve ilgili tarafların ihtiyaçlarının değerlendirilmesi kapsamında ele alınmaktadır.
Yeni standardın amacı, kuruluşların kişisel verilerin korunmasına ilişkin sorumluluklarını daha sistematik biçimde yönetmelerini ve gizlilik uygulamalarının etkinliğini sürekli iyileştirmelerini desteklemektir.
ISO/IEC 27701:2025 Hangi Kuruluşları İlgilendiriyor?
ISO/IEC 27701:2025; müşterilerinin, çalışanlarının veya diğer ilgili tarafların kişisel verilerini işleyen kamu ve özel sektör kuruluşları dâhil olmak üzere geniş bir uygulama alanına sahiptir.
Özellikle kişisel verilerin işlenmesinde veri sorumlusu veya veri işleyen rolünü üstlenen kuruluşlar, gizlilik risklerini yönetmek, sorumluluklarını tanımlamak ve gizlilik uygulamalarını belgelendirilebilir bir yönetim sistemi çerçevesinde yürütmek için bu standardı kullanabilir.
Yeni sürüm, kuruluşların ISO/IEC 27001 Bilgi Güvenliği Yönetim Sistemi ile entegrasyonuna da olanak tanımakla birlikte, ISO/IEC 27701'in bağımsız bir yönetim sistemi standardı olarak uygulanabilmesini mümkün kılmaktadır.
Mevcut ISO/IEC 27701:2019 Belgeleri İçin Geçiş Süreci
ISO/IEC 27701:2025'in yayımlanmasıyla birlikte, mevcut ISO/IEC 27701:2019 belgelerine sahip kuruluşların yeni standardın şartlarını incelemeleri ve geçiş hazırlıklarını planlamaları gerekmektedir.
Türk Akreditasyon Kurumu (TÜRKAK), 11 Ağustos 2026 tarihinde yayımladığı duyuruda ISO/IEC 27701:2025 ve ilgili belgelendirme kuruluşlarına yönelik ISO/IEC 27706:2025 standartlarının geçiş sürecini açıklamıştır.
TÜRKAK duyurusuna göre, ilgili akredite belgelendirme kuruluşlarının ve sertifikalı müşterilerinin geçişlerini 31 Ekim 2028 tarihine kadar tamamlamaları gerekmektedir. Akredite belgelendirme kuruluşlarının geçişi için ayrıca belirlenmiş ara tarihler ve kanıt sunma yükümlülükleri bulunmaktadır.
Bu nedenle mevcut sertifikalı kuruluşların, belgelendirme kuruluşlarıyla iletişime geçerek geçiş planlarını oluşturmaları ve yeni standardın gerekliliklerini değerlendirmeleri önem taşımaktadır.
Kuruluşlar Geçiş İçin Neler Yapmalı?
ISO/IEC 27701:2025'e geçiş hazırlıkları kapsamında kuruluşların:
-
Mevcut ISO/IEC 27701:2019 uygulamaları ile yeni sürüm arasındaki farkları belirlemesi,
-
Gizlilik politikalarını, risk değerlendirme yöntemlerini ve ilgili kontrol uygulamalarını gözden geçirmesi,
-
Veri sorumlusu ve veri işleyen rollerine ilişkin sorumluluklarını yeniden değerlendirmesi,
-
Yönetim sistemi dokümantasyonunu ve uygulama kayıtlarını yeni gerekliliklere göre güncellemesi,
-
İlgili personelin yeni standart hakkında bilgilendirilmesini ve gerekli eğitimlerin planlanmasını sağlaması,
-
Belgelendirme kuruluşuyla koordinasyon içinde geçiş denetimi ve belgelendirme sürecini planlaması
önerilmektedir.
Ayrıntılı bilgi için aşağıdaki linkleri inceleyebilirsiniz.
ISO/IEC 27701:2025 – Information security, cybersecurity and privacy protection – Privacy information management systems – Requirements and guidance
TÜRKAK – ISO/IEC 27701:2025 ve ISO/IEC 27706:2025 Standart Geçiş Duyurusu
Hizmetlerimiz ile ilgili detaylı bilgi almak için bize ulaşın..